Wireshark mewakili penganalisis protokol yang paling banyak digunakan di dunia. Dengan menggunakannya, anda boleh menyemak semua yang berlaku dalam rangkaian anda, menyelesaikan masalah yang berbeza, menganalisis dan menapis trafik rangkaian anda menggunakan pelbagai alat, dsb.

Jika anda ingin mengetahui lebih lanjut tentang Wireshark dan cara menapis mengikut port, pastikan anda terus membaca.
Apakah Sebenarnya Penapisan Port?
Penapisan port mewakili cara menapis paket (mesej daripada protokol rangkaian yang berbeza) berdasarkan nombor port mereka. Nombor port ini digunakan untuk protokol TCP dan UDP, protokol yang paling terkenal untuk penghantaran. Penapisan port mewakili satu bentuk perlindungan untuk komputer anda kerana, dengan penapisan port, anda boleh memilih untuk membenarkan atau menyekat port tertentu untuk menghalang operasi yang berbeza dalam rangkaian.
Terdapat sistem port yang mantap digunakan untuk perkhidmatan internet yang berbeza, seperti pemindahan fail, e-mel, dll. Malah, terdapat lebih 65,000 port yang berbeza. Ia wujud dalam mod dibenarkan atau tertutup. Sesetengah aplikasi di internet boleh membuka port ini, sekali gus menjadikan komputer anda lebih terdedah kepada penggodam dan virus.
Dengan menggunakan Wireshark, anda boleh menapis paket yang berbeza berdasarkan nombor portnya. Mengapa anda mahu melakukan ini? Kerana dengan cara itu, anda boleh menapis semua paket yang anda tidak mahu dalam komputer anda atas sebab yang berbeza.
Apakah Pelabuhan Penting?
Terdapat 65,535 port. Ia boleh dibahagikan kepada tiga kategori berbeza: port dari 0 – 1023 ialah port yang terkenal, dan ia diperuntukkan kepada perkhidmatan dan protokol biasa. Kemudian, dari 1024 hingga 49151 adalah port berdaftar - ia diberikan oleh ICANN kepada perkhidmatan tertentu. Dan pelabuhan awam adalah pelabuhan dari 49152-65535, ia boleh digunakan oleh mana-mana perkhidmatan. Port yang berbeza digunakan untuk protokol yang berbeza.
Jika anda ingin mengetahui tentang yang paling biasa, lihat senarai berikut:
| Nombor port | Nama perkhidmatan | Protokol |
| 20, 21 | Protokol pemindahan fail – FTP | TCP |
| 22 | Cangkang selamat – SSH | TCP dan UDP |
| 23 | Telnet | TCP |
| 25 | Protokol Pemindahan Mel Mudah | TCP |
| 53 | Sistem Nama Domain – DNS | TCP dan UDP |
| 67/68 | Protokol Konfigurasi Hos Dinamik – DHCP | UDP |
| 80 | Protokol Pemindahan HyperText – HTTP | TCP |
| 110 | Protokol Pejabat Pos – POP3 | TCP |
| 123 | Protokol Masa Rangkaian – NTP | UDP |
| 143 | Protokol Akses Mesej Internet (IMAP4) | TCP dan UDP |
| 161/162 | Protokol Pengurusan Rangkaian Mudah –SNMP | TCP dan UDP |
| 443 | HTTP dengan Lapisan Soket Selamat – HTTPS (HTTP melalui SSL/TLS) | TCP |
Analisis dalam Wireshark
Proses analisis dalam Wireshark mewakili pemantauan protokol dan data yang berbeza di dalam rangkaian.
Sebelum kita memulakan proses analisis, pastikan anda mengetahui jenis trafik yang anda ingin analisa dan pelbagai jenis peranti yang mengeluarkan trafik:
- Adakah anda mempunyai mod rambang yang disokong? Jika anda berbuat demikian, ini akan membolehkan peranti anda mengumpul paket yang pada asalnya tidak dimaksudkan untuk peranti anda.
- Apakah peranti yang anda ada di dalam rangkaian anda? Adalah penting untuk diingat bahawa jenis peranti yang berbeza akan menghantar paket yang berbeza.
- Apakah jenis trafik yang ingin anda analisis? Jenis trafik akan bergantung pada peranti dalam rangkaian anda.
Mengetahui cara menggunakan penapis yang berbeza adalah sangat penting untuk menangkap paket yang dimaksudkan. Penapis ini digunakan sebelum proses penangkapan paket. Bagaimana mereka bekerja? Dengan menetapkan penapis tertentu, anda segera mengalih keluar trafik yang tidak memenuhi kriteria yang diberikan.
apex legends mematikan sembang suara
Dalam Wireshark, sintaks yang dipanggil Berkley Packet Filter (BPF) sintaks digunakan untuk mencipta penapis tangkapan yang berbeza. Oleh kerana ini ialah sintaks yang paling biasa digunakan dalam analisis paket, adalah penting untuk memahami cara ia berfungsi.
Sintaks Penapis Paket Berkley menangkap penapis berdasarkan ungkapan penapisan yang berbeza. Ungkapan ini terdiri daripada satu atau beberapa primitif dan primitif terdiri daripada pengecam (nilai atau nama yang anda cuba cari dalam paket yang berbeza), diikuti dengan satu atau beberapa pengecam.
Kelayakan boleh dibahagikan kepada tiga jenis yang berbeza:
- Taip - dengan kelayakan ini, anda menentukan jenis perkara yang diwakili oleh pengecam. Jenis kelayakan termasuk port, net dan hos.
- Dir (arah) – kelayakan ini digunakan untuk menentukan arah pemindahan. Dengan cara itu, src menandakan sumber, dan dst menandakan destinasi.
- Proto (protokol) – dengan kelayakan protokol, anda boleh menentukan protokol khusus yang anda ingin tangkap.
Anda boleh menggunakan gabungan kelayakan yang berbeza untuk menapis carian anda. Selain itu, anda boleh menggunakan operator: sebagai contoh, anda boleh menggunakan operator gabungan (&/and), operator penolakan (!/not), dsb.
Berikut ialah beberapa contoh penapis tangkapan yang boleh anda gunakan dalam Wireshark:
| Penapis | Penerangan |
| hos 192.168.1.2 | Semua trafik yang dikaitkan dengan 192.168.1.2 |
| port tcp 22 | Semua trafik yang dikaitkan dengan port 22 |
| src 192.168.1.2 | Semua trafik yang berasal dari 192.168.1.2 |
Anda boleh membuat penapis tangkapan dalam medan pengepala protokol. Sintaks kelihatan seperti ini: proto[offset:size(optional)]=value. Di sini, proto mewakili protokol yang anda ingin tapis, mengimbangi mewakili kedudukan nilai dalam pengepala paket, saiz mewakili panjang data dan nilai ialah data yang anda cari.
Paparkan Penapis dalam Wireshark
Tidak seperti penapis tangkapan, penapis paparan tidak membuang sebarang paket, ia hanya menyembunyikannya semasa melihat. Ini adalah pilihan yang baik kerana sebaik sahaja anda membuang paket, anda tidak akan dapat memulihkannya.
Penapis paparan digunakan untuk menyemak kehadiran protokol tertentu. Contohnya, jika anda ingin memaparkan paket yang mengandungi protokol tertentu, anda boleh menaip nama protokol dalam bar alat penapis Paparan Wireshark.
Pilihan lain
Terdapat pelbagai pilihan lain yang boleh anda gunakan untuk menganalisis paket dalam Wireshark, bergantung pada keperluan anda.
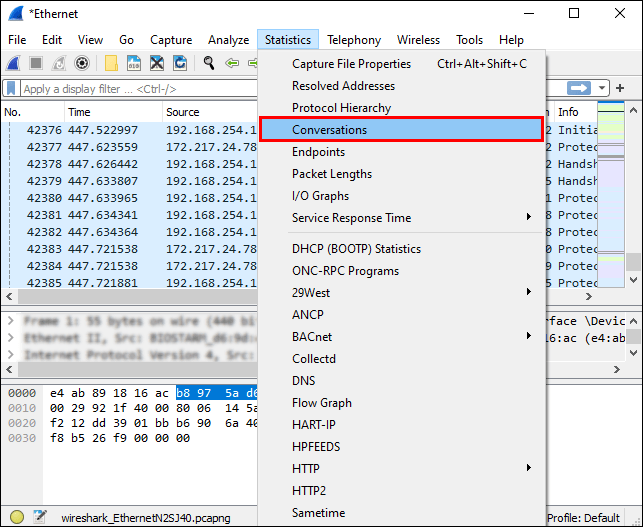
- Di bawah tetingkap Statistik dalam Wireshark, anda boleh menemui alatan asas yang berbeza yang boleh anda gunakan untuk menganalisis paket. Sebagai contoh, anda boleh menggunakan alat Perbualan untuk menganalisis trafik antara dua alamat IP yang berbeza.
- Di bawah tetingkap Maklumat Pakar, anda boleh menganalisis anomali atau gelagat luar biasa dalam rangkaian anda.
Penapisan mengikut Pelabuhan dalam Wireshark
Penapisan mengikut port dalam Wireshark adalah mudah terima kasih kepada bar penapis yang membolehkan anda menggunakan penapis paparan.
Contohnya, jika anda ingin menapis port 80, taip ini ke dalam bar penapis: |__+_|. Perkara yang anda boleh lakukan juga ialah taip |__+_| bukannya ==, kerana eq merujuk kepada sama.
Anda juga boleh menapis berbilang port sekaligus. || tanda digunakan dalam kes ini.
Contohnya, jika anda ingin menapis port 80 dan 443, taip ini ke dalam bar penapis: |__+_|, atau |_+_|.
Soalan Lazim Tambahan
Bagaimana Saya Menapis Wireshark mengikut Alamat IP dan Port?
Terdapat beberapa cara anda boleh menapis Wireshark mengikut alamat IP:
1. Jika anda berminat dengan paket dengan alamat IP tertentu, taipkan ini ke dalam bar penapis: |_+_|

2. Jika anda berminat dengan paket yang datang daripada alamat IP tertentu, taip ini ke dalam bar penapis: |_+_|

3. Jika anda berminat dengan paket yang pergi ke alamat IP tertentu, taip ini ke dalam bar penapis: |_+_|
Jika anda ingin menggunakan dua penapis, seperti alamat IP dan nombor port, lihat contoh seterusnya: |_+_| Memandangkan && mewakili simbol untuk dan, dengan menulis ini, anda boleh menapis carian anda mengikut alamat IP (192.168.1.199) dan mengikut nombor port (tcp.port eq 443).
cara menghentikan kemas kini windows 10

Bagaimanakah Wireshark Menangkap Trafik Pelabuhan?
Wireshark menangkap semua trafik rangkaian semasa ia berlaku. Ia akan menangkap semua trafik pelabuhan dan menunjukkan kepada anda semua nombor port dalam sambungan tertentu.
Jika anda ingin memulakan tangkapan, ikut langkah berikut:
1. Buka Wireshark.

2. Ketik Tangkap.
3. Pilih Antara Muka.

4. Ketik Mula.
cari senarai keinginan seseorang di amazon

Jika anda ingin memfokus pada nombor port tertentu, anda boleh menggunakan bar penapis.
Apabila anda ingin menghentikan tangkapan, tekan ‘’Ctrl + E.’’
Apakah Penapis Tangkapan untuk Pilihan DHCP?
Pilihan Protokol Konfigurasi Hos Dinamik (DHCP) mewakili sejenis protokol pengurusan rangkaian. Ia digunakan untuk memberikan alamat IP secara automatik kepada peranti yang disambungkan ke rangkaian. Dengan menggunakan pilihan DHCP, anda tidak perlu mengkonfigurasi pelbagai peranti secara manual.
Jika anda ingin melihat hanya paket DHCP dalam Wireshark, taip bootp dalam bar penapis. Kenapa bootp? Kerana ia mewakili versi DHCP yang lebih lama, dan kedua-duanya menggunakan nombor port yang sama - 67 & 68.
Mengapa Saya Perlu Menggunakan Wireshark?
Menggunakan Wireshark mempunyai banyak kelebihan, antaranya adalah:
1. Ia percuma – anda boleh menganalisis trafik rangkaian anda secara percuma!
2. Ia boleh digunakan untuk platform yang berbeza – anda boleh menggunakan Wireshark pada Windows, Linux, Mac, Solaris, dsb.
3. Ia terperinci – Wireshark menawarkan analisis mendalam tentang pelbagai protokol.
4. Ia menawarkan data langsung – data ini boleh dikumpulkan daripada pelbagai sumber seperti Ethernet, Token Ring, FDDI, Bluetooth, USB, dll.
5. Ia digunakan secara meluas - Wireshark ialah penganalisis protokol rangkaian yang paling popular.
Wireshark Tidak Menggigit!
Kini anda telah mengetahui lebih lanjut tentang Wireshark, kebolehannya dan pilihan penapisan. Jika anda ingin memastikan bahawa anda boleh menyelesaikan masalah dan mengenal pasti sebarang jenis isu rangkaian atau memeriksa data yang masuk dan keluar dari rangkaian anda, dengan itu memastikan ia selamat, anda pasti perlu mencuba Wireshark.
Adakah anda pernah menggunakan Wireshark? Beritahu kami mengenainya di bahagian komen di bawah.